Apa saja jenis ancaman siber yang perlu diwaspadai di era digital? Ancaman siber merupakan berbagai tindakan yang berupaya mengakses, mencuri, merusak, atau mengganggu data dan sistem digital tanpa izin. Bentuknya semakin beragam, mulai dari penipuan melalui pesan elektronik hingga serangan yang melumpuhkan layanan organisasi.
Kementerian Komunikasi dan Digital (Komdigi) mengingatkan bahwa perkembangan kecerdasan artifisial (AI) turut membuat penipuan digital semakin sulit dikenali. Teknologi tersebut dapat dimanfaatkan untuk meniru suara, memalsukan identitas, dan membuat pesan penipuan yang terlihat meyakinkan. Sementara itu, laporan ENISA Threat Landscape 2026 menyoroti ransomware, serangan terhadap ketersediaan layanan, manipulasi informasi, dan eksploitasi kerentanan sebagai bagian dari lanskap ancaman siber terkini.
Apa saja Jenis Ancaman Siber yang Sering Terjadi?
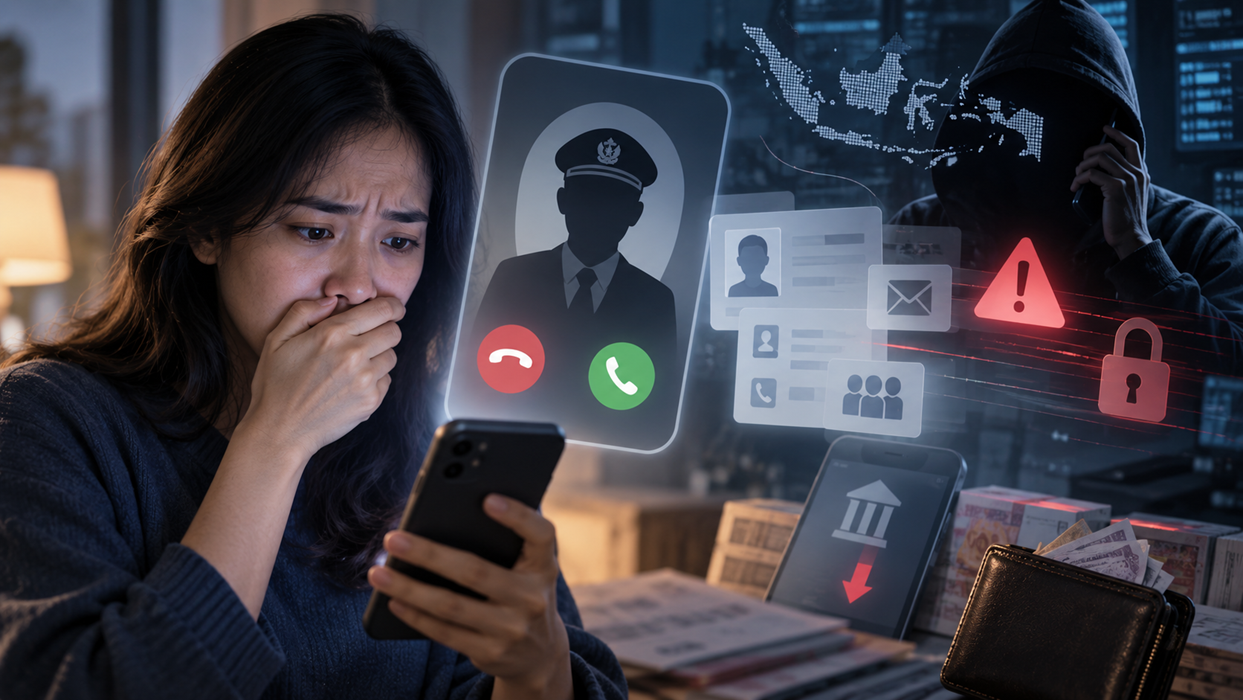
Banyak jenis ancaman siber yang sering terjadi di tengah pesatnya perkembangan teknologi digital. Ancaman siber kini menjadi salah satu risiko yang perlu diwaspadai oleh masyarakat, perusahaan, hingga instansi pemerintah. Berikut beberapa jenis ancaman siber yang sering terjadi melansir Ibm.com:
1. Phishing
Phishing merupakan salah satu bentuk rekayasa sosial yang paling banyak dikenal dan sering digunakan dalam kejahatan siber. Modus ini dilakukan dengan memanfaatkan email, lampiran pesan elektronik, SMS, maupun panggilan telepon palsu untuk menipu korban.
Tujuannya adalah membuat seseorang menyerahkan informasi pribadi atau data login, mengunduh perangkat lunak berbahaya, mentransfer uang kepada pelaku, atau melakukan tindakan lain yang berisiko menimbulkan kerugian digital. Beberapa bentuk phishing yang umum dijumpai meliputi:
Spear Phishing
Serangan phishing yang dirancang untuk menyasar orang atau kelompok tertentu. Pelaku biasanya mengumpulkan informasi dari profil media sosial atau sumber publik lainnya agar pesan penipuan terlihat lebih personal dan meyakinkan.
Whale Phishing
Jenis spear phishing yang secara khusus menargetkan orang-orang dengan posisi penting, seperti eksekutif perusahaan, atau individu yang memiliki kekayaan besar. Pelaku memanfaatkan kedudukan maupun akses korban untuk memperoleh keuntungan.
Business Email Compromise (BEC)
Penipuan melalui email bisnis dengan cara menyamar sebagai pimpinan perusahaan, pemasok, atau mitra kerja yang dipercaya. Dengan menggunakan identitas palsu tersebut, pelaku berusaha mengelabui korban agar mengirimkan uang atau memberikan informasi rahasia perusahaan.
Selain phishing, terdapat juga modus rekayasa sosial berupa pemalsuan nama domain atau DNS spoofing. Dalam praktiknya, pelaku membuat situs web atau alamat domain tiruan yang menyerupai situs resmi untuk menipu pengguna. Sebagai contoh, alamat palsu dibuat semirip mungkin dengan domain asli seperti support.apple.com agar korban tidak menyadari perbedaannya dan bersedia memasukkan informasi sensitif.
Modus serupa kerap diterapkan pada email phishing dengan menggunakan alamat pengirim palsu, sehingga pesan terlihat berasal dari sumber resmi dan tepercaya.
2. Malware
Malware merupakan kependekan dari malicious software atau perangkat lunak berbahaya. Istilah ini merujuk pada kode atau program komputer yang sengaja dibuat untuk merusak sistem, perangkat, maupun aktivitas penggunanya.
Sebagian besar serangan siber modern melibatkan penggunaan malware dalam berbagai bentuk. Pelaku kejahatan siber memanfaatkannya untuk memperoleh akses tanpa izin ke perangkat atau jaringan korban. Selain itu, malware dapat mengganggu kinerja sistem, merusak atau mencuri data, mengambil informasi rahasia, hingga menghapus berkas penting yang dibutuhkan oleh sistem operasi.
Beberapa jenis malware yang sering ditemukan antara lain:
Ransomware
Perangkat lunak berbahaya yang mengunci perangkat atau mengenkripsi data milik korban. Pelaku kemudian meminta sejumlah uang tebusan sebagai syarat untuk memulihkan akses. Dalam beberapa kasus, penyerang juga mengancam akan menyebarkan data yang telah dicuri apabila permintaannya tidak dipenuhi.
Trojan Horse
Program berbahaya yang menyamar sebagai aplikasi bermanfaat atau disisipkan ke dalam perangkat lunak yang terlihat resmi. Trik tersebut digunakan untuk membuat korban bersedia mengunduh dan menjalankannya.
Salah satu contohnya ialah Remote Access Trojan (RAT), yang memungkinkan penyerang membuat akses tersembunyi ke perangkat korban. Ada juga Trojan dropper yang berfungsi memasukkan malware tambahan setelah berhasil menembus sistem atau jaringan sasaran.
Spyware
Jenis malware yang bekerja secara tersembunyi untuk mengumpulkan informasi pribadi korban. Data yang menjadi sasaran dapat berupa nama pengguna, kata sandi, nomor kartu kredit, hingga informasi sensitif lainnya. Informasi tersebut kemudian dikirimkan kepada pelaku tanpa diketahui oleh pemilik perangkat.
Worm
Program berbahaya yang mampu menggandakan dirinya sendiri dan menyebar secara otomatis ke berbagai perangkat maupun aplikasi. Penyebarannya dapat berlangsung tanpa memerlukan tindakan langsung dari pengguna.
Berikut parafrase dengan tetap mempertahankan istilah teknis, penjelasan, dan informasi penting dari teks sumber.
3. Serangan Man-in-the-Middle
Serangan man-in-the-middle (MITM) merupakan tindakan penyadapan komunikasi jaringan yang dilakukan oleh penjahat siber. Dalam serangan ini, pelaku memosisikan diri di antara dua pihak yang sedang berkomunikasi untuk mencegat, memantau, bahkan memanipulasi pertukaran pesan.
Cara tersebut memungkinkan pelaku mencuri informasi yang dikirimkan melalui jaringan. Koneksi Wi-Fi yang tidak dilengkapi sistem keamanan memadai sering menjadi sasaran untuk melancarkan serangan MITM.
4. Serangan Denial-of-Service
Denial-of-service (DoS) adalah serangan siber yang dilakukan dengan mengirimkan lalu lintas data palsu dalam jumlah besar ke situs web, aplikasi, atau sistem tertentu. Akibatnya, layanan menjadi lambat, mengalami gangguan, atau tidak bisa diakses oleh pengguna yang sebenarnya.
Sementara itu, distributed denial-of-service (DDoS) memiliki tujuan serupa, tetapi serangannya berasal dari banyak perangkat yang terhubung ke internet dan telah terinfeksi malware. Kumpulan perangkat tersebut dikenal sebagai botnet dan digunakan secara bersamaan untuk membebani hingga melumpuhkan sistem yang menjadi target.
5. Eksploitasi Zero-Day
Eksploitasi zero-day merupakan serangan yang memanfaatkan celah keamanan pada perangkat lunak, perangkat keras, atau firmware yang belum diketahui atau belum mendapatkan perbaikan dari pengembangnya. Istilah zero-day menggambarkan kondisi ketika penyedia teknologi tidak memiliki waktu untuk mengatasi kerentanan tersebut sebelum dimanfaatkan oleh penyerang untuk menyusup ke sistem.
6. Serangan Kata Sandi
Serangan kata sandi merupakan upaya pelaku kejahatan siber untuk memperoleh akses ke akun seseorang dengan cara menebak atau mencuri kata sandi dan informasi login. Salah satu metode yang digunakan adalah rekayasa sosial, yaitu memanipulasi korban agar secara tidak sadar memberikan data rahasia miliknya.
Selain itu, pelaku juga dapat menerapkan metode brute force. Teknik ini dilakukan dengan mencoba berbagai kombinasi kata sandi secara berulang hingga menemukan susunan yang benar dan berhasil masuk ke akun sasaran.
7. Serangan Internet of Things
Serangan Internet of Things (IoT) terjadi ketika penjahat siber memanfaatkan kelemahan keamanan pada perangkat yang terhubung ke internet. Perangkat yang berpotensi menjadi sasaran antara lain peralatan rumah pintar dan sistem pengendalian industri.
Melalui celah tersebut, pelaku dapat mengambil alih kendali perangkat, mencuri informasi yang tersimpan, atau memasukkannya ke dalam jaringan botnet untuk menjalankan aktivitas berbahaya lainnya.
8. Serangan Injeksi
Serangan injeksi merupakan teknik peretasan dengan memasukkan kode berbahaya ke dalam suatu program atau sistem. Tujuannya menjalankan perintah dari jarak jauh sehingga pelaku dapat mengakses, membaca, mengubah, atau merusak informasi dalam basis data maupun konten sebuah situs web. Terdapat beberapa jenis serangan injeksi yang sering ditemukan, di antaranya:
SQL Injection
Serangan ini memanfaatkan kelemahan dalam pemrosesan perintah SQL pada aplikasi atau basis data. Pelaku dapat menggunakannya untuk menyalahgunakan identitas pengguna, mengakses informasi rahasia, mengubah atau menghapus data, membuat data tidak bisa digunakan, hingga mengambil alih hak administrator server basis data.
Cross-Site Scripting (XSS)
XSS merupakan serangan dengan menyisipkan skrip berbahaya ke dalam halaman situs web. Berbeda dengan SQL Injection yang umumnya menyasar basis data, serangan XSS lebih fokus pada pengguna yang mengunjungi situs tersebut. Skrip yang disisipkan dapat dijalankan melalui peramban korban dan berpotensi mencuri informasi.
Cara Mencegah Ancaman Siber
Setelah mengetahui apa saja jenis ancaman siber, masyarakat perlu menerapkan langkah pencegahan untuk mengurangi risiko serangan digital. Berikut beberapa cara yang dapat dilakukan:
- Gunakan kata sandi yang kuat dan unik. Hindari menggunakan kata sandi yang sama untuk berbagai akun.
- Aktifkan autentikasi multifaktor. Lapisan verifikasi tambahan membantu melindungi akun meskipun kata sandi diketahui pihak lain.
- Jangan sembarangan mengeklik tautan. Periksa alamat situs dan identitas pengirim sebelum membuka tautan atau mengunduh lampiran.
- Perbarui perangkat dan aplikasi. Pembaruan sistem biasanya mencakup perbaikan kelemahan keamanan yang dapat dimanfaatkan penyerang.
- Cadangkan data secara berkala. Simpan salinan data penting di lokasi terpisah agar dapat dipulihkan apabila terjadi serangan atau kerusakan sistem.
- Verifikasi permintaan mencurigakan. Apabila menerima permintaan transfer uang atau pemberian informasi rahasia, konfirmasikan melalui nomor atau saluran resmi yang telah diketahui.
- Batasi akses terhadap data penting. Sebaiknya memberikan hak akses sesuai kebutuhan dan memantau aktivitas yang tidak biasa.
Memahami apa saja jenis ancaman siber merupakan langkah awal untuk melindungi data pribadi, perangkat, dan layanan digital. Phishing, malware, ransomware, DDoS, pencurian identitas, hingga penipuan berbasis AI memiliki cara kerja dan dampak yang berbeda. Dengan meningkatkan literasi digital, menggunakan sistem keamanan yang memadai, serta memverifikasi informasi sebelum bertindak, risiko menjadi korban serangan siber dapat dikurangi.
Dapatkan pengalaman membaca lebih nyaman dan nikmati fitur menarik lainnya lewat aplikasi mobile Katadata.

