
PANDI dan BSSN Kaji Bentuk Tim Tanggap Mitigasi Serangan Hacker Imbas PHP2SHELL
 Membuat ringkasan dengan AI
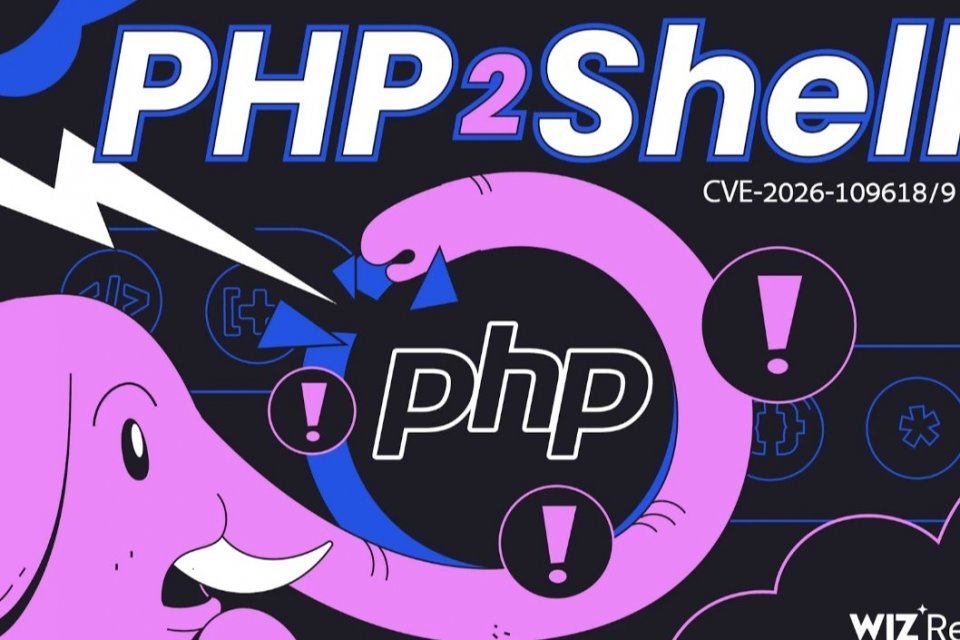
Pengelola Nama Domain Internet Indonesia (PANDI) sebagai registrasi nama domain tingkat atas Indonesia (.id) menyebut, akan menggandeng Badan Siber dan Sandi Negara (BSSN) untuk membentuk Tim Tanggap Insiden Siber atau Computer Security Incident Response Team (CSIRT). Rencana ini menyusul laporan ancaman keamanan dalam bahasa pemrograman PHP atau dinamai PHP2Shell .
“PANDI bersama BSSN akan menggalakan pembentukan CSIRT di masing-masing registrar. Dengan adanya CSIRT, deteksi dan penanganan kejadian keamanan bisa berjalan lebih cepat dan terkoordinasi,” kata Ketua PANDI Isnawan kepada Katadata.co.id, Jumat (23/10).
Sebagai tindak lanjut terhadap ancaman PHP2Shell , BSSN juga telah menyelenggarakan Apel Kesiapsiagaan Tim Tanggap Insiden Siber (TTIS) memberikan pengarahan kepada Anggota Gov-CSIRT pada Kamis (22/10).
BSSN menyebut, serangan PHP2Shell menyebabkan kerusakan memori dan berpotensi berguna penyerang jarak jauh dengan melakukan remote codeexecution (RCE) tanpa autentikasi. Jika sudah terdampak, peretas bisa mengambil alih dan mengeksploitasi server, mencuri data aplikasi, mengubah konten situs web, dan bahkan memasang backdoor .
Dalam Apel TTIS, Gov-CSIRT diminta untuk segera melakukan inventarisasi, verifikasi, dan pemeriksaan versi PHP pada seluruh aset yang dikelola, termasuk website berbasis CMS atau framework PHP. Tim juga didorong untuk melakukan pembaruan versi PHP yang telah diperbaiki, dan melakukan enkripsi akses sementara pada layanan kritis jika diperlukan.
Menurut Lembaga Riset Keamanan Siber Indonesia (CISSReC), situs resmi pemerintahan (.go.id ) menjadi salah satu yang paling rentan terkena ancaman PHP2Shell . Sebab, situs-situs ini umumnya dikelola oleh staf IT dalam jumlah terbatas, dan penyedia hosting sering kali tidak memberikan kendali penuh atas versi PHP yang digunakan.
Meski tidak mengelola domain pemerintahan (.go.id ) , PANDI menyebut ancaman PHP2Shell bisa meluas hingga ke ekosistem domain (.id) secara keseluruhan.
Hal ini karena ancaman PHP2Shell rawan terjadi di seluruh situs di dunia dengan bahasa pemrograman PHP, terutama versi PHP lama yang lebih rentan. Untuk diketahui, diperkirakan 70% total situs yang ada di dunia atau sekitar 760 juta situs saat ini menggunakan bahasa pemrograman PHP.
Menurut Isnawan, PANDI telah melakukan patch atau pembaruan sistem yang mereka kelola untuk menangani ancaman PHP2Shell . PANDI juga berkolaborasi dengan para registrar untuk memberikan pemahaman kepada pengguna domain (.id) terkait ancaman PHP2Shell .
“Agar mereka segera memeriksa versi PHP yang digunakan dan melakukan pembaruan maupun patch yang diperlukan,” kata Isnawan.
Di sisi lain, Kementerian Komunikasi dan Digital (Komdigi) juga telah menghimbau pengelola sistem berbasis PHP untuk segera memperbarui perangkat lunak guna mengatasi ancaman PHP2Shell .
Tim pengembang PHP yaitu The PHP Foundation merilis pembaruan keamanan pada 21 Oktober untuk mengatasi celah keamanan ini. Berikut versi PHP terdampak dan versi yang telah memuat perbaikan keamanan:
- PHP 8.2: Versi 8.2.0–8.2.34 terdampak. Pembaruan tersedia pada versi 8.2.35
- PHP 8.3: Versi 8.3.0–8.3.35 terdampak. Pembaruan tersedia pada versi 8.3.36
- PHP 8.4: Versi 8.4.0–8.4.26 terdampak. Pembaruan tersedia pada versi 8.4.27
- PHP 8.5: Versi 8.5.0–8.5.11 terdampak. Pembaruan tersedia pada versi 8.5.12
PANDI menilai ancaman PHP2Shell perlu diantisipasi oleh seluruh pengelola situs berbasis PHP, termasuk pengguna domain .id. Kolaborasi dengan BSSN dan registrar diharapkan dapat mempercepat deteksi serta penanganan insiden keamanan siber, sekaligus meningkatkan kesadaran pengguna untuk memperbarui sistem yang rentan.
Dapatkan pengalaman membaca lebih nyaman dan nikmati fitur menarik lainnya lewat aplikasi mobile Katadata.