
Tidak Hanya LIMS, Ini Deretan Alat Penyadapan Canggih yang Sering Dipakai
 Membuat ringkasan dengan AI
Tiga jenderal Polri ditahan setelah diduga melakukan penyadapan tanpa prosedur terhadap Presiden Prabowo Subianto dan sejumlah tokoh-tokoh lain, mulai dari pejabat negara, tokoh politik, pimpinan media, tokoh ormas dan LSM, sampai pengusaha. Penyadapan ini diduga berlangsung selama 2025 hingga 2026, dengan menggunakan teknologi penyadapan via jaringan telekomunikasi yaitu Lawful Interception Management System (LIMS).
LIMS kemungkinan bukan satu-satunya alat penyadap yang dimiliki Polri. Investigasi konsorsium IndonesiaLeaks pada 2023 pernah menguak Polri melakukan pengadaan alat penyadapan canggih Pegasus buatan perusahaan Israel NSO Group. Lantas, apa saja alat penyadap yang kerap digunakan dalam aksi penyadapan di sejumlah negara, termasuk Indonesia?
Pegasus
- Vendor: NSO Group (Israel)
- Cara penyadapan: Spyware masuk langsung ke gadget target
Pada 2021, lebih dari 50.000 data nomor telepon yang dipantau klien NSO Group bocor ke Forbidden Stories dan Amnesty. Dari jumlah itu, Global Investigative Journalism Network (GIJN) mengidentifikasi 1.000 orang di 50 negara diduga diawasi Pegasus, termasuk di antaranya jurnalis, politikus, pejabat pemerintah, hingga aktivis.
Penyadap bisa menyusup ke ponsel target lewat SMS atau iMessage, di mana korban menerima pesan berupa tautan situs jebakan atau dikenal dengan teknik spear phishing. Jika diklik, tautan ini akan mengirimkan perangkat lunak yang bisa membobol ponsel.
Selain itu, penyadap juga bisa masuk lewat mekanisme tanpa klik atau yang dikenal dengan “zero-click”. Mekanisme ini disebut lebih mengkhawatirkan, sebab ponsel target bisa disusupi bahkan dengan hanya menerima pesan via iMessage, tanpa membutuhkan target membuka atau bahkan mengklik tautan link dalam pesan.
Setelahnya, Pegasus bisa mengambil penuh sistem perangkat ponsel, baik itu via rooting pada perangkat Android maupun via jailbreaking pada perangkat Apple iOS. Spyware ini akan bersembunyi dalam sistem file ponsel dan melewati berbagai lapisan keamanan ponsel, membuatnya sulit untuk dideteksi target,
Begitu aktif, penyadap akan bisa langsung membaca pesan baik SMS maupun aplikasi terenkripsi (end-to-end), riwayat telepon, kamera, suara via mikrofon, sampai lokasi target dari jarak jauh.
Menurut laporan investigasi konsorsium IndonesiaLeaks, Pegasus diduga pertama masuk ke Indonesia pada 2018 dan digunakan Polri serta Badan Intelijen Negara (BIN). Pegasus saat itu diduga salah satunya digunakan untuk kepentingan politik menjelang Pemilu 2019.
Predator
- Vendor: Intellexa Consortium (Israel)
- Cara penyadapan: Spyware masuk langsung ke gadget target
Predator juga merupakan spyware yang bisa menyusup ke ponsel Android maupun iOS secara diam-diam. Investigasi Amnesty bersama konsorsium European Investigative Collaborations menemukan produk Intellexa ini tersebar di 25 negara. Di Yunani, Predator ditemukan di ponsel jurnalis, pemimpin partai oposisi, dan puluhan menteri serta tokoh militer.
Cara kerjanya mirip dengan Pegasus. Bisa berupa spear phishing maupun zero-click. Lewat spear phishing, target dikirimi tautan dan begitu diklik, browser ponsel bakal dieksploitasi dan spyware terpasang.
Sedangkan via zero-click, Predator memiliki beberapa sistem dengan nama berbeda. Sistem “Mars” dan “Jupiter” misalnya, dipasang melalui jaringan operator seluler sehingga lalu lintas internet target dapat dimanipulasi. Setelahnya, ponsel target akan otomatis diarahkan ke server berisi serangan (eksploit) tanpa disadari target.
Ada juga sistem “Aladdin”, yang disebut memanfaatkan sistem iklan digital sebagai medium serangan. Melalui sistem itu, Predator menampilkan secara paksa iklan berbahaya di ponsel target. Setelahnya, penyadap langsung bisa menyusup ke ponsel target tanpa harus mengklik apapun.
Menurut Indonesia Computer Security Incident Response Team Community (CSIRT), jika sudah berhasil disadap, Predator bisa memberi penyadap akses ke pesan dan riwayat telepon target, email hingga password, kamera, mikrofon, screenshot otomatis, hingga lokasi target secara real-time.
Laporan Amnesty Internasional pada Mei 2024 mengungkap bahwa sejumlah perusahaan dan lembaga negara di Indonesia, termasuk Polri dan Badan Siber dan Sandi Negara (BSSN), mengimpor sejumlah spyware dari Israel, termasuk salah satunya Predator.
Graphite
- Vendor: Paragon Solutions (AS)
- Cara penyadapan: Spyware masuk langsung ke gadget target
Peneliti forensik Citizen Lab Universitas Toronto sebelumnya menemukan bahwa dua jurnalis Eropa ditargetkan Graphite lewat eksploit “zero-click” iMessage berupa berkas media di tautan iCloud. Citizen Lab juga menduga negara-negara seperti Australia, Kanada, Siprus, Denmark, Israel, dan Singapura merupakan klien spyware milik Paragon ini.
Dari sejumlah temuan Citizen Lab, Graphite diketahui bekerja lewat zero-click dan menyasar aplikasi tertentu. Pada perangkat iPhone, spyware ini menyadap lewat iMessage dan penyadapan ini diperkirakan tidak terlihat oleh target. Celahnya terdaftar sebagai CVE-2025-43200 dan telah ditambal Apple pada iOS versi 18.3.1.
Sedangkan pada Android, spyware menyadap lewat aplikasi pesan terenkripsi seperti WhatsApp dan Signal. Target kemudian dimasukan ke grup tertentu dan dikirimi file PDF berbahaya. Setelahnya, penyadap bisa membaca percakapan terenkripsi, mengakses data tersimpan, dan memantau komunikasi langsung.
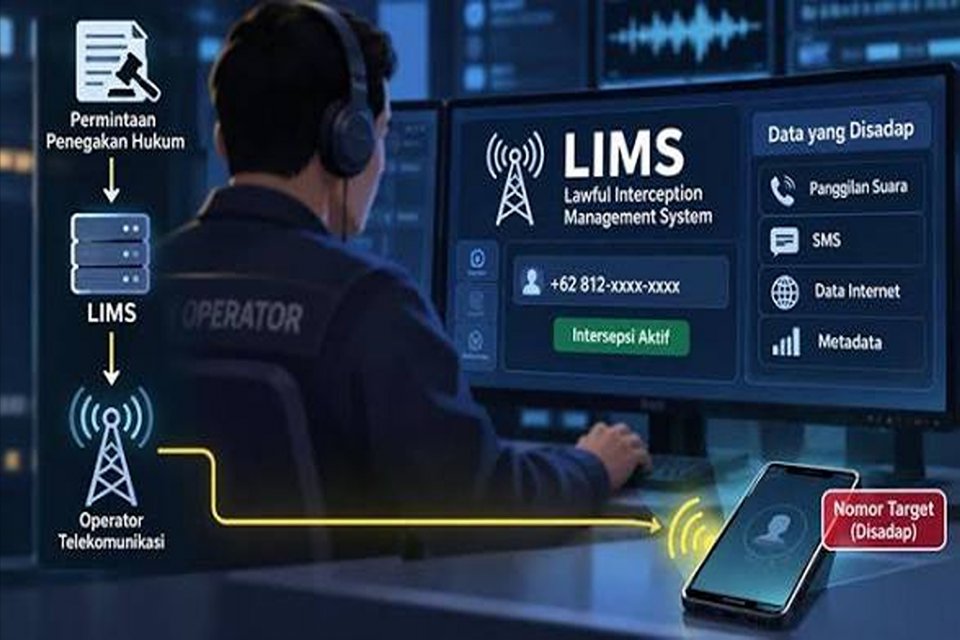
Lawful Interception Management System (LIMS)
- Sejumlah vendor: Utimaco (Jerman), Verint (Israel), Ericsson (Swedia)
- Cara penyadapan: Lewat jaringan operator
LIMS adalah perangkat lunak yang digunakan dalam penyadapan via jaringan telekomunikasi. Dalam dokumen European Telecommunications Standards Institute (ETSI), disebut bahwa lawful interception memang lazim digunakan menurut hukum yang berlaku di tiap negara.
Cara kerjanya, nomor target dimasukkan dari pusat pemantauan, kemudian operator mengalirkan salinan komunikasi sesuai permintaan. LIMS dapat menyadap mulai dari percakapan via telepon seluler ponsel, isi SMS beserta detail pengiriman pesan, lokasi target, sampai aktivitas internet yang termasuk situs yang dikunjungi dan seberapa sering situs dikunjungi target.
Oleh karena penyadapan dilakukan via jaringan telekomunikasi, penyadapan LIMS sama sekali tidak terdeteksi oleh target dan tidak mempengaruhi performa ponsel target.
LIMS dapat menyadap mulai dari percakapan via telepon seluler ponsel, isi SMS beserta detail pengiriman pesan, lokasi target, sampai aktivitas internet yang termasuk situs yang dikunjungi dan seberapa sering situs dikunjungi target.
Selain itu, LIMS juga bisa menyadap aplikasi pesan meski sudah terenkripsi end-to-end, seperti WhatsApp dan Signal. Namun, LIMS tidak bisa menyadap isi pesan, melainkan metadatanya, seperti dengan siapa target berkomunikasi, grup apa saja yang dimasuki target, dan seberapa sering bertukar pesan dengan orang lain.
Eksploitasi SS7/Diameter
- Vendor: Circles (anak usaha NSO Group, Israel)
- Cara penyadapan: Lewat jaringan operator
Perusahaan Circles memiliki alat untuk mengeksploitasi protokol sinyal antar operator. Targetnya adalah kelemahan dalam protokol SS7 pada jaringan 2G dan 3G, dan Diameter untuk jaringan 4G LTE dan 5G.
Penyadap yang terhubung ke jaringan dengan SS7/Diameter akan bisa memerintahkan jaringan milik target seakan-akan sedang roaming. Dari aksi itu, lokasi target bisa dilacak. Penyadap akan bisa melakukan pengalihan panggilan telepon, sampai mencegat SMS kode OTP untuk autentikasi dua faktor (2FA).
Penelitian Citizen Lab Universitas Toronto pada 2020 mengungkap 25 negara yang diduga merupakan pelanggan Circles, salah satunya Indonesia. Sedangkan Laporan Amnesty menemukan infrastruktur pengawasan Circle terdeteksi aktif di Indonesia.
IMSI Catcher atau StingRays
- Sejumlah vendor: L3Harris Technologies (AS), Phantom Technologies (Israel)
- Kategori: Lewat menara BTS tiruan
IMSI Catcher atau yang dikenal sebagai cell-site simulator atau Stingray merupakan alat penyadap yang berpura-pura sebagai menara base transceiver station (BTS). Sama seperti LIMS, alat ini menggunakan metode intersepsi yang disebut lazim digunakan intelijen.
Cara kerjanya, ponsel target akan terhubung ke menara BTS palsu karena mengira itu menara biasa. Pancaran sinyal BTS IMSI Catcher biasanya lebih kuat, sehingga ponsel di sekitarnya terhubung dengan menara itu. Alat ini kemudian menangkap identitas unik ponsel target dan metadata ponsel yang ada di sekitarnya. Penyadap kemudian bisa melacak keberadaan target, termasuk dalam beberapa kasus mengakses data telepon dan SMS.
Berdasarkan penelusuran Tempo pada 2024, alat sadap ini juga diduga diimpor oleh Polri dari Singapura. Laporan Amnesty International Security Lab pernah mengungkap perusahaan asal Singapura HEHA Pte Ltd pernah mengirim sembilan perangkat IMSI Catcher ke Indonesia pada periode 2019-2020.
Dapatkan pengalaman membaca lebih nyaman dan nikmati fitur menarik lainnya lewat aplikasi mobile Katadata.