
Malaysia Siaga Serangan Hacker, Status Ancaman Siber Naik
 Membuat ringkasan dengan AI
Agensi Keamanan Siber Nasional Malaysia (Nasca) menaikkan status National Cyber Security Threat Level atau NCTL dari level “low” menjadi “medium” pada Rabu (4/11). Dewan Keamanan Nasional (NSC) Malaysia menyebut, langkah pencegahan ini diambil di tengah perkembangan situasi keamanan saat ini dan untuk mengamankan kepentingan nasional.
NSC menyampaikan bahwa Nasca telah mengadakan pertemuan dengan pimpinan tiap sektor dan lembaga di dalam Infrastruktur Informasi Kritis Nasional (NCII) untuk memperkuat kesiapan koordinasi lintas sektor.
“Pertemuan ini menghasilkan keputusan semua lembaga dalam NCII menerapkan sembilan langkah kesiapan keamanan siber, termasuk pemantauan 24 jam, system patching, autentikasi multi-factor (MFA), dan memperbarui Service Continuity Plans,” kata NSC dalam siaran resmi, dikutip The Star, Rabu (4/11).
Kepala sektor NCII juga diwajibkan untuk melaporkan status ancaman mingguan ke Nasca. Nasca melalui National Cyber Coordination and Control Centre (NC4) juga rutin menjalankan tiga fungsi operasionalnya, yaitu mengeluarkan peringatan dan himbauan keamanan siber, memperkuat kemampuan deteksi dan penilaian ancaman, serta melakukan pemantauan keamanan siber terhadap lembaga NCII dan lembaga pemerintahan.
Selama Oktober 2026 sendiri, NC4 sudah mengeluarkan delapan peringatan dan himbauan terkait kerentanan lembaga NCII dan pemerintahan.
Di sisi lain, Komisi Komunikasi dan Multimedia Malaysia (MCMC) telah menghimbau pelaku-pelaku industri lintas sektor Malaysia mulai dari telekomunikasi, penyiaran, sampai layanan pengiriman terkait penguatan keamanan digital.
“Kami menghimbau para pelaku industri untuk meninjau kesiapan keamanan masing-masing, menilai potensi risiko dan kerentanan, memperkuat langkah-langkah pencegahan dan deteksi, serta selalu siap merespons setiap insiden secara efektif,” kata MCMC kepada The Star, dikutip Jumat (6/11).
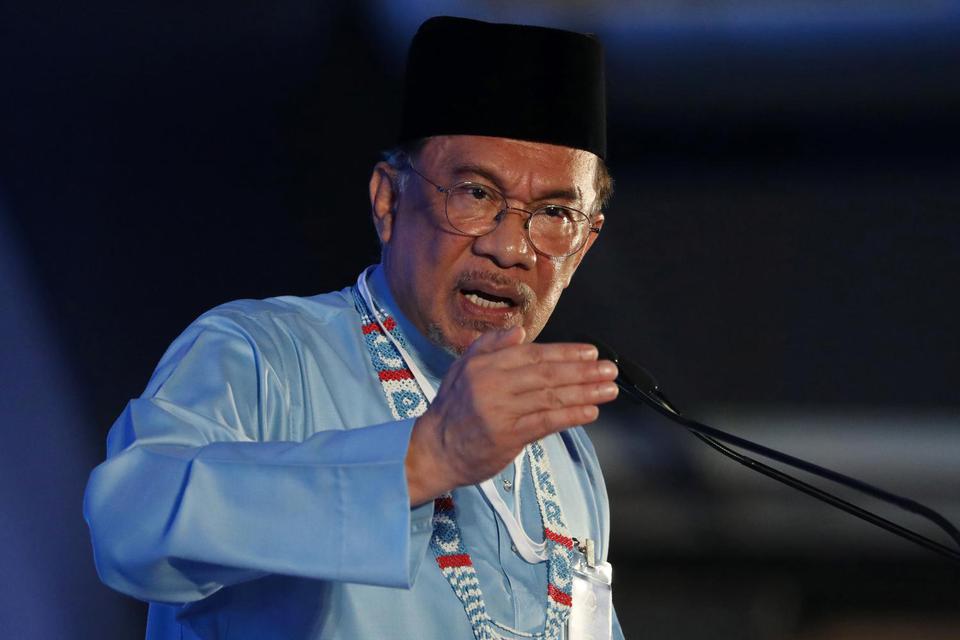
Seluruh keputusan terkait keamanan ini diambil setelah sebelumnya Perdana Menteri Malaysia Anwar Ibrahim menyampaikan keresahannya terhadap kesiapan keamanan nasional di tengah perkembangan konflik geopolitik, serta tensi keamanan regional dan internasional.
PM Anwar menyebut bahwa Malaysia berpotensi menjadi salah satu negara yang menjadi target serangan siber, mengingat negaranya memiliki kekuatan infrastruktur digital dan pusat data. Apalagi Malaysia memiliki sikap yang tegas terhadap sejumlah isu internasional, termasuk isu Palestina dan Gaza. Penilaian PM Anwar ini disebut berdasarkan laporan intelijen yang dikumpulkan oleh pemerintah.
Terlebih lagi, Malaysia memiliki sikap yang tegas terhadap sejumlah isu internasional, termasuk isu Palestina dan Gaza. Penilaian PM Anwar ini disebut berdasarkan laporan intelijen yang dikumpulkan oleh pemerintah.
Untuk diketahui, sejumlah serangan siber terjadi di berbagai negara dalam beberapa waktu terakhir. Mulai dari peretasan pengontrol sistem pendingin dan freezer supermarket di sejumlah negara Eropa yang berdampak pada pembusukan makanan, sampai pembobolan sejumlah lembaga keuangan Korea Selatan, termasuk bank-bank besar, yang berakibat pada bocornya 437.000 data nasabah.
Sejumlah maskapai penerbangan di Asia juga melaporkan kebocoran data imbas insiden peretasan platform pemesanan tiket (booking) perjalanan asal Spanyol, Amadeus. Maskapai-maskapai yang sudah mengonfirmasi kebocoran data ini termasuk Singapore Airlines, Malaysia Airlines, Japan Airlines, Cathay Pacific Airways, All Nippon Airways, sampai Asiana Airlines. Setidaknya ratusan ribu data pemesanan bocor akibat peretasan Amadeus.
Maskapai Malaysia Airlines sendiri melaporkan insiden peretasan ini berdampak pada informasi pemesanan perjalanan yang diproses dalam periode Agustus 2023 sampai September 2026. Meskipun maskapai tidak merinci data apa saja yang bocor dan berapa jumlahnya, maskapai memastikan bahwa peretasan ini tidak sampai pada sistem IT perusahaan. Selain itu, sejauh ini Amadeus menyatakan bahwa tidak ditemukan bukti peretasan sampai mengakses data-data pembayaran pelanggan, seperti akun bank maupun informasi kartu kredit pelanggan.
Meskipun maskapai tidak izin data apa saja yang bocor dan jumlahnya, maskapai memastikan bahwa peretasan ini tidak sampai pada sistem IT perusahaan. Selain itu, sejauh ini Amadeus menyatakan bahwa tidak ditemukan bukti peretasan sampai mengakses data-data pembayaran pelanggan, seperti akun bank maupun informasi kartu kredit pelanggan.
“Kami menangani masalah ini dengan sangat serius dan terus bekerja sama dengan Amadeus dan pihak terkait untuk menyelidiki dan menakar dampak insiden ini,” tulis Malaysia Airlines dikutip dari situs resminya, Jumat (30/10).
Dapatkan pengalaman membaca lebih nyaman dan nikmati fitur menarik lainnya lewat aplikasi mobile Katadata.