Kulkas Supermarket hingga Bank: Gelombang Serangan Hacker dan Ujian Kesiapan RI
Petugas supermarket di 11 negara Eropa dan Inggris tampak membuang sayur, ikan hingga daging dari kulkas karena sistem pendingin diretas hacker, berdasarkan video yang beredar di media sosial. Serangan siber juga menyasar lembaga keuangan di sejumlah negara, termasuk Malaysia.
Motif serangan siber ke sistem pendingin di ratusan supermarket itu belum diketahui. Belum ada pihak yang mengaku bertanggung jawab.
Di Prancis, hacker menyerang unit pendingin di tiga bank darah dan 700 supermarket. “Ini serangan siber skala besar pertama yang bertujuan sabotase. Ini ancaman besar bagi kepentingan nasional dan keamanan rakyat Prancis. Serangan ini tidak akan dibiarkan begitu saja,” kata Menteri Luar Negeri Prancis Jean-Noël Barrot, berbicara di sela-sela pembicaraan G7 di Paris dikutip AP News.
Badan keamanan siber nasional Prancis, ANSSI, mengaitkan serangan itu dengan kelompok Shahid Kaveh, yang digambarkan sebagai ‘unit siber’ terafiliasi Korps Garda Revolusi Islam Iran.
Penilaian berbeda disampaikan Direktur Direktorat Keamanan Siber Nasional Rumania Dan Cimpean. “Tampaknya ini dilakukan oleh pihak semi-amatir. Kami sama sekali tidak mencurigai bahwa ini adalah aktor negara," ujarnya.
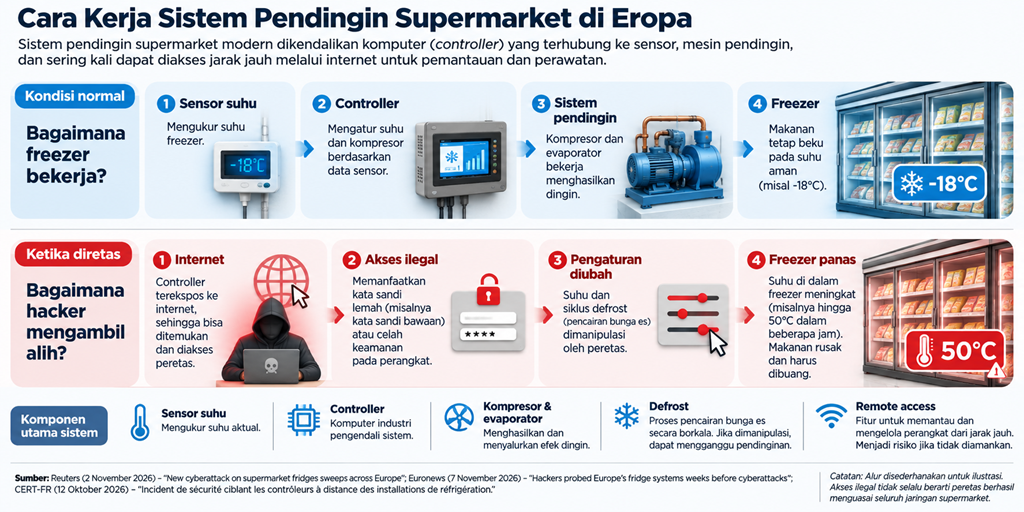
Di Inggris, hacker berupaya membobol sistem perusahaan pengolahan daging, tetapi dampaknya minimal. Kepala Eksekutif Pusat Keamanan Siber Nasional (NCSC) Richard Horne menyebut aktor mengincar rantai pasok makanan.
Berkaca dari kasus itu, Organisasi Telekomunikasi Internasional (ITU), bersama Kantor PBB untuk Pengurangan Risiko Bencana (UNDRR) dan Sciences Po, sebelumnya memperingatkan potensi pandemi digital akibat kegagalan sistem digital yang saling bergantung.
Dalam laporan When Digital Systems Fail: The Hidden Risks of Our Digital World pada Mei, ketiga lembaga itu memetakan risiko terhadap infrastruktur digital di darat, laut, dan luar angkasa. Ancaman tidak hanya berasal dari hacker. Badai matahari, pemutusan kabel bawah laut, gangguan satelit, hingga cuaca ekstrem juga berpotensi melumpuhkan jaringan komunikasi dan layanan digital.
Dari Malaysia hingga Prancis, Bank Jadi Sasaran Hacker
Di sejumlah negara, hacker juga terpantau masif menyerang sektor keuangan, seperti bank Prancis Crédit Mutuel Arkéa dan bursa kripto Binance. Di Malaysia, Bank Rakyat, Bank Simpanan Nasional, dan Bank Islam mengalami gangguan pada 6 November.
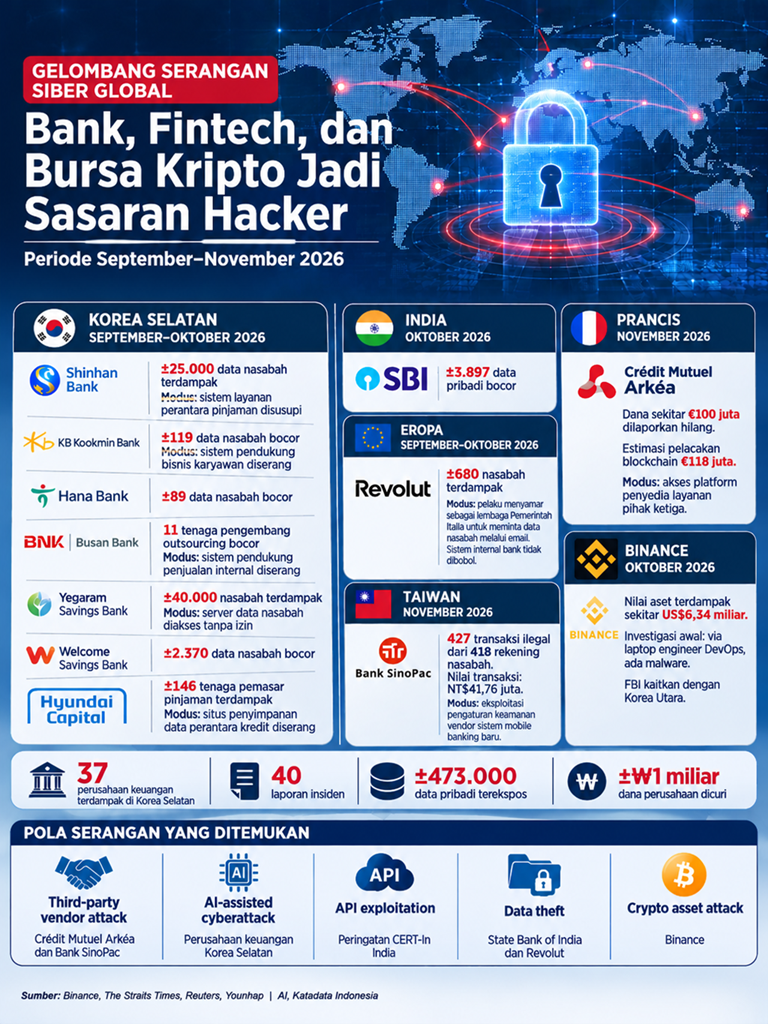
Sebelum gangguan, Dewan Keamanan Nasional (NSC) menaikkan status Tingkat Ancaman Siber Nasional (NCTL) dari rendah menjadi sedang pada 4 November. Langkah itu menindaklanjuti kekhawatiran Perdana Menteri Anwar Ibrahim pada 3 November tentang potensi serangan siber.
Menurut Anwar, Malaysia berpotensi menjadi target karena memiliki infrastruktur digital dan pusat data yang berkembang pesat, serta sikap tegas pemerintah Malaysia dalam sejumlah isu internasional, terutama Palestina dan Gaza.
Indonesia juga gencar membangun data center dan menyatakan dukungan terhadap Palestina. Namun, Pemerintah Indonesia tidak mengambil tindakan khusus terkait keamanan siber.
Namun kemudian, warganet ramai membahas data dashboard FortiGuard Labs yang mengungkap ratusan ribu hingga jutaan aktivitas percobaan serangan siber yang terdeteksi menyasar Indonesia dalam 24 jam terakhir.
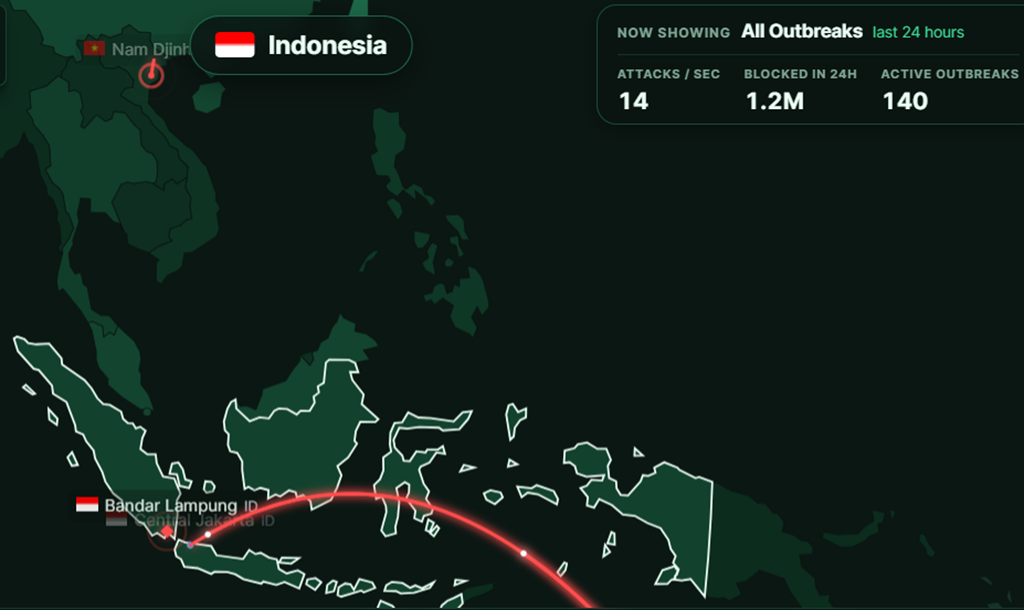
BSSN mengingatkan bahwa data FortiGuard merupakan aktivitas ancaman yang terdeteksi oleh perangkat keamanan Fortinet. Angka ini bukan berarti seluruh percobaan berhasil menembus sistem atau menjadi insiden peretasan.
Gelombang serangan terhadap sektor keuangan belakangan ini sejalan dengan peringatan Organisasi untuk Kerja Sama dan Pembangunan Ekonomi (OECD). Dalam laporan berjudul Cybersecurity and Geopolitical Risks in Financial Markets yang terbit pada Juni, OECD menilai serangan siber semakin kompleks dan memiliki keterkaitan yang lebih kuat dengan ketegangan geopolitik.
OECD mengidentifikasi sejumlah kerentanan yang dapat memperbesar risiko sistemik di pasar keuangan global, yakni ketergantungan terhadap rantai pasok dan penyedia layanan pihak ketiga, meningkatnya digitalisasi di negara berkembang yang belum diimbangi kematangan keamanan siber, serta kemungkinan serangan terjadi ketika pasar keuangan sedang mengalami tekanan.
Laporan itu juga mengingatkan bahwa hacker yang terkait negara, tidak selalu melakukan serangan untuk memperoleh keuntungan finansial. Infrastruktur keuangan dapat menjadi sasaran untuk tujuan strategis, geopolitik, maupun ideologis. Serangan bahkan dapat diarahkan untuk mengganggu jaringan pembayaran lintas-negara dan memengaruhi kepercayaan terhadap sistem keuangan suatu negara.
OECD juga secara khusus menyoroti kerentanan negara-negara berkembang di Asia, termasuk Indonesia, seiring pesatnya digitalisasi yang belum selalu diikuti pemerataan kemampuan keamanan siber. Berikut rincian insiden siber sejak 2014, dan porsi jumlah serangan di Indonesia terhadap total.
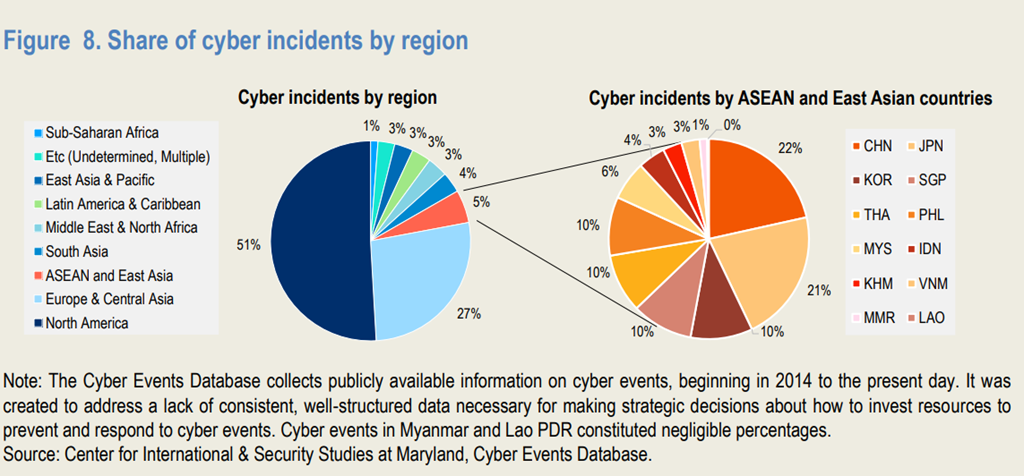
OECD menilai negara-negara berkembang di Asia memiliki sejumlah kerentanan struktural, antara lain tingginya ketergantungan pada usaha kecil dan menengah (UKM), pertumbuhan layanan keuangan digital, serta keterhubungan lintas-negara melalui perdagangan dan rantai pasok.
Kondisi itu membuat gangguan yang awalnya terjadi pada satu perusahaan atau penyedia layanan berpotensi menjalar ke organisasi lain. Kelemahan keamanan pada satu vendor, misalnya, dapat menjadi pintu masuk bagi pelaku serangan untuk mengakses institusi yang lebih besar.
OECD mengingatkan bahwa kerentanan tersebut dapat mengubah insiden lokal menjadi gangguan regional yang memengaruhi kepercayaan terhadap pasar keuangan dan rantai pasok.
Indonesia di Tengah Ancaman Siber Global, Seberapa Siap?
Dalam hal maraknya serangan siber, terutama ke lembaga keuangan, Pemerintah Indonesia mulai mengambil langkah koordinasi. Pada 9 November, Menteri Koordinator Bidang Politik dan Keamanan Dudung Abdurachman menggelar rapat bersama BSSN dan institusi perbankan untuk mendalami dampak gelombang serangan siber global.
Otoritas Jasa Keuangan (OJK) juga telah mengirimkan surat kepada direksi perbankan agar meningkatkan kewaspadaan dan melakukan langkah pencegahan. Pengawas teknologi informasi perbankan OJK berkoordinasi dengan personel IT seluruh bank untuk memantau anomali.
“Terakhir minggu lalu, saya mengingatkan agar manajemen bank selalu dalam posisi alert terkait peningkatan serangan siber akhir-akhir ini,” ujar Kepala Eksekutif Pengawas Perbankan OJK, Dian Ediana Rae dalam keterangan tertulis, Senin (9/11).
OJK bersama Bank Indonesia juga mengaktifkan Tim Tanggap Insiden Siber (TTIS) untuk mengantisipasi kemungkinan insiden di sektor perbankan. Bank diminta bersiaga selama 24 jam dan dapat menghentikan sementara transaksi untuk melakukan klarifikasi apabila ditemukan aktivitas mencurigakan.
Sementara itu, BSSN membentuk 151 TTIS di sektor keuangan. Sepanjang 2026, lembaga ini telah mengirimkan 202 notifikasi potensi ancaman kepada TTIS organisasi di sektor keuangan yang berpotensi terdampak dan 38 notifikasi kepada TTIS sektor keuangan.
BSSN juga telah menerbitkan 208 dokumen imbauan keamanan atau security advisory sepanjang tahun ini. Penguatan kemampuan sumber daya manusia dilakukan melalui simulasi penanganan insiden dan latihan berbasis skenario atau tabletop exercise.
Komdigi turut menerbitkan tiga surat imbauan untuk mengantisipasi serangan hacker yang menyasar infrastruktur digital pemerintah. Surat ini diterbitkan pada 9 November sebagai tindak lanjut atas security advisory BSSN sehari sebelumnya.
Pada 10 November, Wakil Menteri Komunikasi dan Digital Nezar Patria menyatakan Komdigi berkoordinasi dengan BSSN untuk mengantisipasi ancaman serangan berbasis AI agent. Menurut dia, perkembangan agentic AI memungkinkan sejumlah agen AI bekerja secara terkoordinasi untuk menjalankan serangkaian tindakan serangan secara otomatis.
Nezar menyatakan BSSN telah melakukan simulasi dan penguatan sejumlah infrastruktur digital nasional. Sementara itu, Komdigi berupaya mengoordinasikan langkah antisipasi bersama ekosistem digital dengan tetap menunggu arahan operasional dari BSSN.
PHP2Shell hingga Kasus PDNS Bobol Jadi PR Bagi Indonesia
Namun, kesiapan Indonesia tidak cukup diukur dari jumlah imbauan, notifikasi, maupun tim respons yang dibentuk. Kemampuan pemerintah dan pengelola infrastruktur digital dalam mengantisipasi, mendeteksi, serta memulihkan sistem ketika serangan terjadi juga menjadi tolok ukur penting.
Pakar keamanan siber sekaligus Chairman Communication & Information System Security Research Center (CISSReC) Pratama Persadha mengatakan, Indonesia telah memiliki fondasi kelembagaan keamanan siber melalui BSSN, CSIRT nasional dan sektoral, serta regulasi penyelenggaraan sistem elektronik. Namun, integrasi pertahanan, pemerataan kapasitas keamanan, dan kemampuan pemulihan ketika serangan berhasil menembus sistem masih perlu diperkuat.
Ia mencontohkan Malaysia yang menggelar rapat khusus Dewan Keamanan Nasional pada 2 November untuk mengevaluasi ancaman hibrida dan siber, serta perlindungan terhadap sektor energi, transportasi, keuangan, dan pasokan pangan turut menjadi perhatian. Begitu juga, koordinasi khusus dengan industri keuangan melalui Bank Negara Malaysia juga disiapkan.
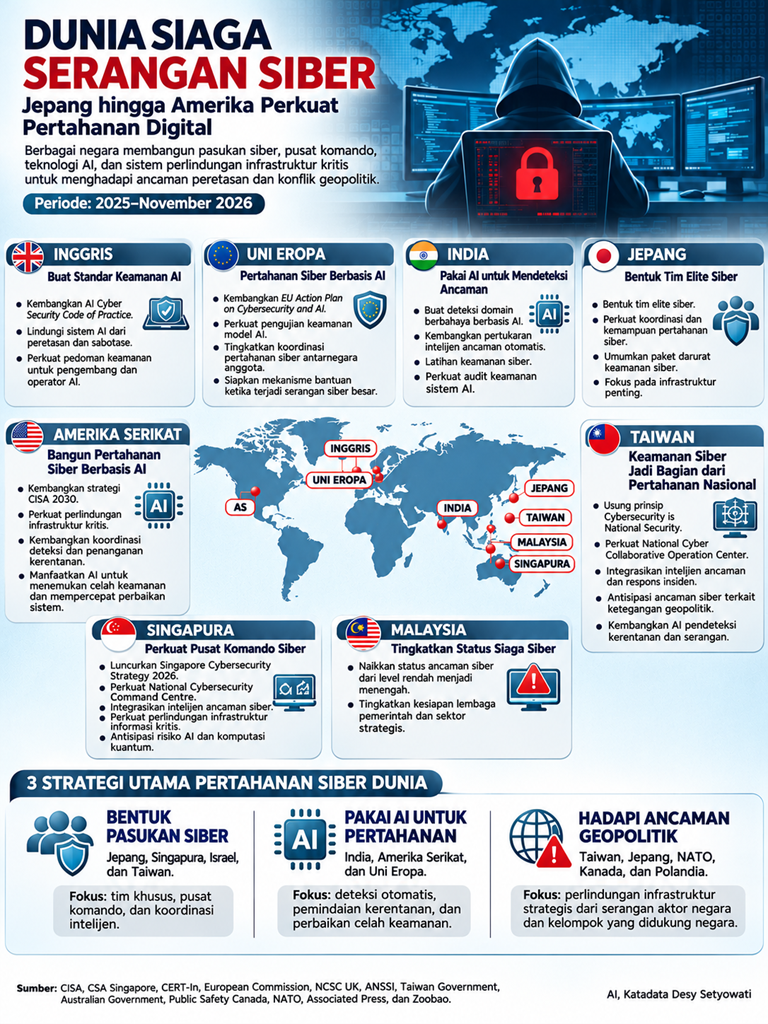
Sementara itu, Jepang mengambil langkah lebih jauh dengan membentuk paket penanganan darurat keamanan siber pada 6 November. Kebijakan ini mencakup penguatan kemampuan intelijen ancaman, penggunaan AI untuk pertahanan, peningkatan kemampuan investigasi, serta dukungan pemulihan bagi korban serangan. Anggaran sekitar 10 miliar yen juga dialokasikan untuk langkah-langkah darurat.
Di Indonesia, Pratama menyoroti kerentanan PHP2Shell. Hasil pemeriksaan CISSReC terhadap 597 situs pemerintah “.go.id ” pada 22 Oktober, 11 di antaranya dalam kondisi rentan karena memiliki versi PHP belum diperbaiki.
Sebanyak 41 situs dalam kondisi habis dukungan PHP dan 19 situs sisanya memiliki PHP yang tidak terbaca. Berikut daftar 71 situs pemerintah yang dinilai rentan:
Salah satu sektor yang perlu mendapat perhatian ekstra yakni industri finansial. Selain itu, pengalaman Indonesia menghadapi serangan ransomware terhadap Pusat Data Nasional Sementara (PDNS) pada Juni 2024 juga menjadi pengingat penting mengenai kemampuan pemulihan infrastruktur digital.
“Pelajaran terbesar dari kasus PDNS, yakni keamanan siber tidak cukup hanya dibangun melalui perangkat pertahanan, tetapi harus didukung tata kelola dan kemampuan pemulihan yang teruji,” kata Pratama kepada Katadata.co.id, Rabu malam (11/11).
Pemerintah dinilai perlu memastikan segmentasi jaringan, pencadangan data, disaster recovery, dan prosedur penanganan insiden telah dipersiapkan. Audit keamanan pun seharusnya tidak berhenti pada pemenuhan persyaratan administratif. Pengujian melalui simulasi serangan, pemulihan data, dan evaluasi kemampuan operasional ketika sistem mengalami gangguan perlu dilakukan untuk memastikan kesiapan infrastruktur.
Pratama juga menyoroti tantangan regulasi dalam mengimbangi perkembangan AI yang berlangsung sangat cepat. Menurut dia, bahkan Uni Eropa yang relatif maju dalam pengaturan teknologi masih menghadapi ketertinggalan aturan dalam merespons perkembangan AI.
Sementara itu, Spesialis Keamanan Teknologi Vaksincom Alfons Tanujaya menilai peningkatan serangan siber memang perlu diwaspadai. Namun, pemerintah dan masyarakat tidak perlu meresponsnya dengan kepanikan berlebihan.
Menurut dia, aktivitas serangan siber memang meningkat secara bertahap atau gradual. Namun, peningkatan ini masih dalam batas wajar dan belum menunjukkan adanya serangan siber yang signifikan. "Jadi jangan menimbulkan kepanikan," kata Alfons kepada Katadata.co.id, Rabu (11/11).
Meski demikian, Alfons mengakui perkembangan AI turut mempermudah pelaku kejahatan siber mengeksploitasi kerentanan sistem, termasuk melalui celah PHP2Shell. Di sisi lain, AI juga dapat dimanfaatkan untuk memperkuat pertahanan siber.
Oleh karena itu, Alfons menilai industri keuangan perlu memberikan perhatian ekstra terhadap ancaman siber karena menjadi salah satu sasaran utama. Ia mengatakan perbankan sudah memiliki kesadaran terhadap risiko tersebut, tetapi pemerintah dan masyarakat juga perlu meningkatkan kewaspadaan agar tidak kecolongan.
Perkembangan AI membuat persaingan antara pelaku serangan dan pihak yang mempertahankan sistem digital semakin kompleks. Teknologi yang sama dapat digunakan untuk menemukan celah keamanan sekaligus mendeteksi ancaman lebih dini. Kondisi ini menuntut Indonesia tidak hanya memperbarui perangkat pertahanan, tetapi juga meningkatkan kompetensi sumber daya manusia, memperkuat koordinasi antarlembaga, dan menyesuaikan tata kelola keamanan digital. Sebab, dalam ekosistem yang semakin terhubung, kecepatan pemulihan bisa sama pentingnya dengan kemampuan mencegah serangan.
Dapatkan pengalaman membaca lebih nyaman dan nikmati fitur menarik lainnya lewat aplikasi mobile Katadata.

