
Viral Data Menteri Diduga Bocor, Komdigi dan BSSN Sebut Kebocoran Data Lama
 Membuat ringkasan dengan AI
Sempat viral data Menteri Komunikasi dan Digital (Komdigi) Meutya Hafid diduga bocor. Badan Siber dan Sandi Negara (BSSN) memastikan hal ini, bukan berasal dari insiden baru melainkan kebocoran data terdahulu.
Dugaan kebocoran data Menteri Komdigi Meutya Hafid pertama kali diungkapkan oleh akun Instagram @realmrbert pada akhir pekan lalu (2/10). Data yang diungkap yakni Kartu Tanda Penduduk (KTP), data keluarga hingga password sejumlah akun platform.
@Realmrbert yang mengeidentifikasi dirinya sebagai analis keamanan dsiber sekaligus pengembang AI di bagian profil Instagram itu menyebutkan, data itu dibanderol Rp 2.000.
Merespons tentang hal itu, Kementerian Komdigi berkoordinasi mengenai Kepolisian Republik Indonesia dan BSSN untuk mengusut dugaan jual beli data ilegal.
"Menurut penjelasan dari BSSN, kebocoran data yang saat ini sedang ramai merupakan data-data lama yang kemudian diramaikan kembali. Meski begitu, Kemkomdigi tetap menindaklanjuti dengan melakukan pengusutan dan penindakan,” kata Direktur Jenderal Pengawasan Ruang Digital Kementerian Komdigi Alexander Sabar di Jakarta, akhir pekan lalu.
Deputi Bidang Keamanan Siber dan Sandi Pemerintahan dan Pembangunan Manusia BSSN Sulistyo pun mengatakan, hasil analisis awal menunjukkan data itu merupakan gabungan informasi terbuka dan data dari sejumlah kebocoran yang pernah terjadi sebelumnya.
Data itu, kata dia, kemudian dikumpulkan kembali dan diedarkan ulang.
"Begitu informasi awal ini muncul, tim kami langsung melakukan analisis. Hasil analisis awal menunjukkan bahwa kebocoran data yang beredar bukan berasal dari insiden baru. Data itu merupakan himpunan dari berbagai informasi terbuka dan kebocoran data yang pernah terjadi sebelumnya, yang dikumpulkan ulang lalu diedarkan kembali oleh pihak tertentu," ujarnya.
Komdigi, Polri, dan BSSN Selidiki Jual Beli Data Bocor
Meski bukan kebocoran baru, BSSN tetap menindaklanjuti peredaran data tersebut. BSSN selanjutnya berkoordinasi dengan Kementerian Komdigi dan aparat penegak hukum untuk menelusuri sumber dan sarana peredarannya.
"Kami sepandangan dengan Kementerian Komdigi. Meskipun ini data lama, kami tidak menganggapnya sepele. Data yang pernah bocor tetap bisa disalahgunakan bila diperjualbelikan kembali. Karena itu, penelusuran dan penindakan tetap berjalan," ujar Sulistyo yang juga menjabat ketua tim tanggap insiden siber sektor pemerintah, Gov CISRT itu.
BSSN pun mengimbau masyarakat tidak ikut menyebarluaskan tangkapan layar, unggahan maupun potongan data pribadi milik siapa pun, termasuk pejabat publik.
"Data pribadi tetaplah data pribadi, siapa pun pemiliknya, apa pun latar belakang sosial dan ekonominya dan meskipun sudah pernah beredar yang berasal dari berbagai informasi terbuka. Setiap kali kita membagikannya ulang, kita ikut memperpanjang risikonya. Mari kita jaga ruang digital bersama dengan tidak ikut memviralkan," ujar Sulistyo.
Pada kesempatan berbeda, Alexander juga mengatakan koordinasi dengan Kepolisian dilakukan terhadap situs-situs yang ditemukan memperjualbelikan data pribadi. Situs yang teridentifikasi digunakan untuk aktivitas itu ditindaklanjuti sesuai kewenangan, termasuk melalui langkah pemblokiran terhadap akses ke situs yang melanggar ketentuan.
Koordinasi tersebut diperlukan karena penyebaran dan perdagangan data pribadi dapat berlangsung melalui berbagai platform dan saluran digital.
Penelusuran dilakukan untuk mengidentifikasi sumber penyebaran, sarana yang digunakan, serta pihak-pihak yang terlibat sesuai dengan kewenangan masing-masing lembaga.
Komdigi Imbau Warganet Tak Sebarkan Data Bocor
Alexander juga meminta masyarakat tidak turut menyebarluaskan data pribadi orang lain. Data yang sudah beredar di ruang digital tetap merupakan data pribadi dan tidak otomatis menjadi informasi yang bebas untuk disebarluaskan kembali.
"Jangan ikut menyebarluaskan data pribadi orang lain. Masyarakat perlu memahami bahwa penyebaran data pribadi dapat memiliki konsekuensi hukuman berat," ujar Alexander.
Penyebaran data pribadi tanpa dasar yang sah dapat berhadapan dengan ketentuan dalam Undang-Undang Nomor 27 Tahun 2022 tentang Pelindungan Data Pribadi.
Kementerian Komdigi memandang ancaman terhadap keamanan data sebagai tantangan lintas-negara yang terus berkembang.
Data yang pernah terekspos dapat muncul kembali melalui berbagai saluran dan metode sehingga penanganannya membutuhkan kerja bersama antara pemerintah, aparat penegak hukum, penyelenggara platform digital, serta masyarakat.
Menurut Alexander, ancaman terhadap data tidak mengenal jabatan maupun status sosial. Data pribadi siapa pun dapat menjadi sasaran ketika terjadi kebocoran atau penyalahgunaan.
Oleh karena itu, ketika sebuah sistem mengalami kebocoran, perlindungan dan penanganannya menjadi tanggung jawab bersama, baik pemerintah, pengelola sistem, platform digital, maupun seluruh pihak yang memiliki akses terhadap data tersebut.
Maraknya Data Bocor Diperjualbelikan dan Dampaknya ke Penipuan
Penyebaran data bocor yang didapat atas insiden kebocoran lama, bukan kali pertama. Aktor yang paling dikenal di Indonesia Bjorka.
Akun di Netleaks.net bernama Bjorka membagikan data 341 ribu personel Polri pada akhir 2025. Chairman Lembaga Riset Keamanan Siber CISSReC Pratama Persadha juga mengatakan, data yang diambil merupakan data lama. Jabatan dari personel Polri yang ada di basis data itu sudah berubah, karena mendapatkan promosi jabatan.
Pada akhir tahun lalu juga, akun di dark forum dengan nama Bjorkaisme mengklaim dirinya memiliki 128 juta data simcard penduduk Indonesia. Namun Spesialis Keamanan Teknologi Vaksincom Alfons Tanujaya mengatakan, ini merupakan kasus lama.
“Bukan tidak valid, tetapi data yang sudah bocor didaur ulang seakan-akan bocor. Padahal sebelumnya memang sudah bocor," kata Alfons kepada Katadata.co.id, saat itu.
Nama Bjorka sering kali dipakai oleh oknum yang menyebarluaskan data lama yang sudah bocor. Salah satu kasus kebocoran data yang cukup besar di Indonesia, yakni pusat data nasional sementara yang dibobol oleh hacker Brain Cipher Ransomware pada pertengahan 2024. Imbas kejadian itu, 210 layanan publik terkena dampak, termasuk imigrasi.
Pada hari ini (6/10), DPR menyetujui Rancangan Undang-Undang atau RUU Satu Data Indonesia (SDI) menjadi UU. Salah satunya memuat tentang serangan terhadap pusat data nasional hingga infrastruktur sistem SDI, diatur dalam ketentuan pidana dengan ancaman hukuman maksimal 15 tahun penjara
Maraknya kebocoran data terdahulu dinilai bisa menjadi modal bagi para penipu di masa kini. Indonesia bahkan menempati posisi kedua paling rentan fraud di dunia, menurut data Global Fraud Index 2025.
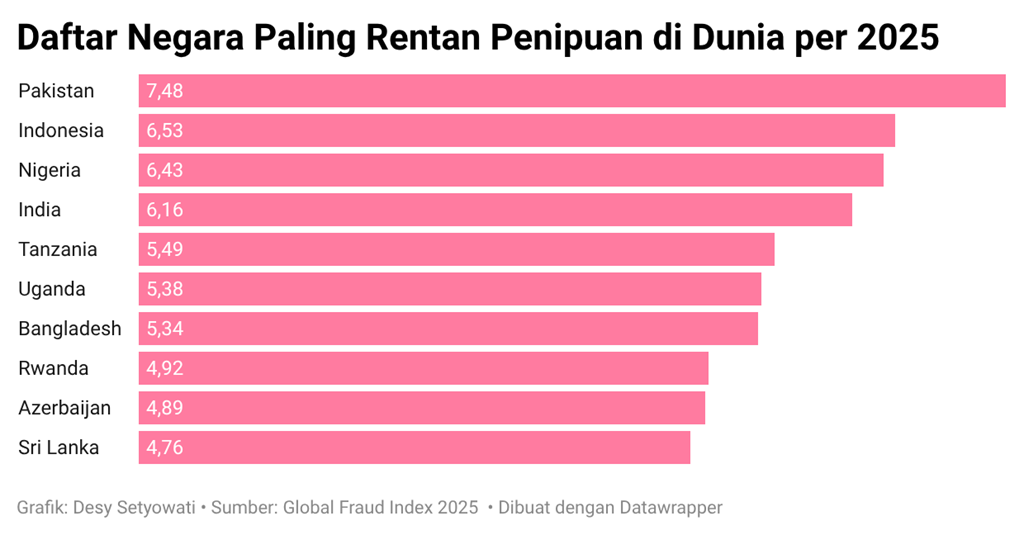
Indeks itu tidak sekadar melihat berapa banyak orang yang pernah tertipu. Metodologi Global Fraud Index mengukur kerentanan fraud melalui empat kelompok indikator: aktivitas fraud, akses terhadap sumber daya, intervensi pemerintah, dan kesehatan ekonomi.
Aktivitas fraud memiliki bobot terbesar, 50%, sedangkan akses terhadap sumber daya dan intervensi pemerintah masing-masing 20%, dan kesehatan ekonomi 10%.
Oleh karena itu, posisi Indonesia tidak tepat diterjemahkan sebagai “orang Indonesia paling mudah ditipu”. Data itu menggambarkan kerentanan ekosistem suatu negara terhadap fraud.
“Kalau misalnya setiap hari kita menerima telepon telemarketer maupun scam, kira-kira penyebabnya apa? Ya kemungkinan besar kebocoran data kependudukan yang masif di Indonesia,” kata Alfons kepada Katadata.co.id, pada Februari.
Sementara itu, Pratama menyampaikan bahwa kebocoran data dalam skala besar memperluas jumlah informasi sensitif yang berada di luar kendali pemiliknya. Ketika data ini diperdagangkan atau disalahgunakan, pelaku dapat menyusun serangan yang lebih terarah dan meyakinkan melalui teknik social engineering maupun pemalsuan identitas.
Menurut Pratama, sebagian besar kasus penipuan di Indonesia berkaitan dengan eksploitasi psikologis korban serta kelemahan dalam verifikasi identitas dan autentikasi digital. Kondisi ini dapat diperparah oleh rendahnya literasi keamanan digital.
Dapatkan pengalaman membaca lebih nyaman dan nikmati fitur menarik lainnya lewat aplikasi mobile Katadata.